
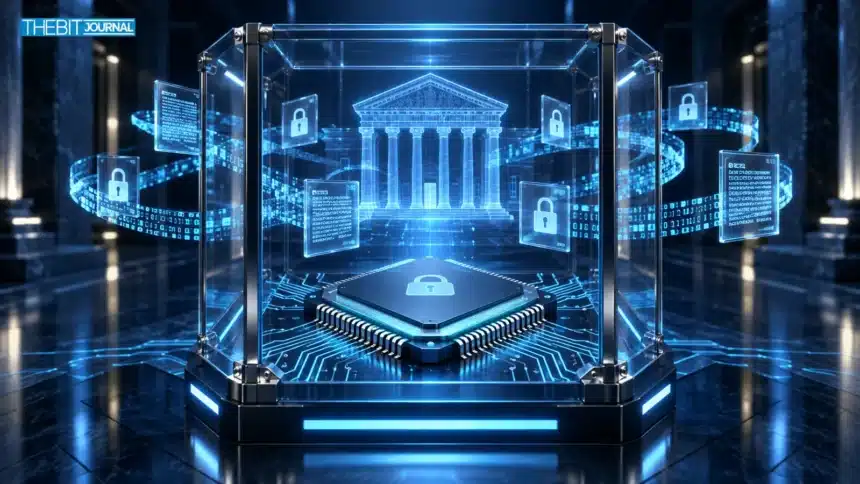
Zentralbanken, die sensible Informationen auswerten möchten, ohne sie jedem Systembetreiber offenzulegen, erhalten eine neue technische Bewertung. Eine am 25. September veröffentlichte Arbeit der Bank für Internationalen Zahlungsausgleich untersucht Trusted Execution Environments, kurz TEEs. Im Mittelpunkt steht, welchen Schutz diese hardwaregestützten Umgebungen in der Finanzinfrastruktur tatsächlich leisten können.
Das Forschungspapier behandelt den Schutz von Daten während ihrer Verarbeitung, nicht nur bei Speicherung oder Übertragung. Als mögliche Anwendungen nennt es Aufsichtsanalysen und grenzüberschreitende Zusammenarbeit. Die Wirksamkeit hängt jedoch von Umsetzung und Verantwortungsstrukturen ab. Die Veröffentlichung führt keinen verbindlichen neuen Rechenstandard für Zentralbanken ein.
Der schwierige Moment beginnt bei der Nutzung
Verschlüsselung kann Dateien auf einem Datenträger oder Informationen auf einem Übertragungsweg schützen. Ein Programm muss jedoch normalerweise irgendwann mit den zugrunde liegenden Daten arbeiten. Dann entsteht eine andere Angriffsfläche: Die ausführende Umgebung kann privilegierten Zugriff besitzen, den gewöhnliche Nutzer nicht haben.
Eine vertrauenswürdige Ausführungsumgebung soll einen definierten Arbeitsprozess samt Daten innerhalb einer geschützten Grenze isolieren. Für gemeinsam arbeitende Institute ist das attraktiv, wenn nicht jeder Beteiligte unbeschränkten Zugang zu den Rohdaten erhalten soll. Der Schutz gilt allerdings nur innerhalb einer bestimmten technischen und organisatorischen Konstruktion.
Die Bezeichnung vertrauenswürdig sollte deshalb eine Frage auslösen: Wer vertraut wem und wofür? Ein System kann bestimmte Zugriffe des Hostsystems verhindern und weiterhin vom Prozessorhersteller, von Firmware, Konfiguration oder dem Umgang mit Ergebnissen abhängen. Sicherheit verbessert sich, wenn diese Abhängigkeiten verstanden werden, nicht wenn der Begriff Vertrauen die Prüfung beendet.
Jede Finanzanwendung benötigt ein Bedrohungsmodell
Angenommen, mehrere Institute liefern Daten für eine gemeinsame Analyse. Sie möchten ein Ergebnis erhalten, ohne einzelne Datensätze untereinander offenzulegen. Vor der Technologiewahl müssen sie festlegen, welche Parteien Zugriffe missbrauchen könnten, welche Informationen vertraulich bleiben sollen und wie die vereinbarte Berechnung nachgewiesen wird.
Das ist keine bloße technische Formalität. Es bestimmt, ob die vorgesehene Kontrolle das eigentliche Problem löst. Liegt das Hauptrisiko darin, dass ein berechtigter Empfänger ein zu aufschlussreiches Ergebnis missbraucht, reicht der Schutz der Berechnung nicht aus. Führt die Software die falsche Analyse aus, kann eine sichere Umgebung auch die falsche Aufgabe zuverlässig erledigen.
Die Betonung von Prüfbarkeit und Governance im BIZ-Papier ist deshalb wirtschaftlich relevant. Institute brauchen Verfahren, um Änderungen zu kontrollieren, die Berechnung zu validieren und verbleibende Annahmen zu erklären. Hardware kann Bestandteil dieses Rahmens sein, ersetzt aber keine nachvollziehbare Verantwortung.
Geschütztes Rechnen und Blockchain sind verschiedene Ebenen
Im Bereich digitaler Vermögenswerte werden TEEs gelegentlich gemeinsam mit kryptografischen Beweisen und verteilten Registern diskutiert. Diese Technologien beantworten unterschiedliche Fragen. Ein Ledger kann einen gemeinsam akzeptierten Transaktionsstand dokumentieren. Eine geschützte Rechenumgebung betrifft dagegen die Ausführung einer bestimmten Aufgabe. Keine der beiden Techniken beweist automatisch die Richtigkeit aller Eingaben oder die Rechtmäßigkeit des Geschäfts.
TBJs Bericht über Sicherheitsfragen bei Quantenverschlüsselung zeigt einen verwandten Grundsatz: Sicherheit beruht auf einer Kette von Annahmen. Eine starke Komponente macht andere Bestandteile nicht bedeutungslos. Ebenso muss eine Schwäche danach bewertet werden, was sie tatsächlich offenlegt.
Beim Vergleich von Betriebsmodellen sollten Institute deshalb prüfen, wie Schlüssel bereitgestellt werden, wie die Identität der Software festgestellt wird und was nach einem Update geschieht. Eine bei der Installation wirksame Kontrolle muss auch während Wartung und Störungsbehandlung aussagekräftig bleiben. Gerade dann werden häufig außergewöhnliche Zugriffe verlangt.
Übertragbarkeit und Wiederherstellung gehören zur Entscheidung
Ein aus Vertraulichkeitsgründen gewähltes System kann neue Abhängigkeiten von bestimmter Hardware oder einzelnen Anbietern schaffen. Das kann vertretbar sein, muss aber hinsichtlich Migration und Wiederherstellung verstanden werden. Ein kritischer Analyseprozess ist weniger widerstandsfähig, wenn er nur in einer Umgebung läuft, die nicht kurzfristig ersetzt werden kann.
Auch die Leistung muss am tatsächlichen Arbeitsumfang gemessen werden. Ein Versuch mit einer kleinen Datenmenge zeigt nicht automatisch die Kosten einer produktiven Aufsichtsanalyse. Ein sinnvoller Vergleich umfasst die geschützte Berechnung, die umgebenden Kontrollen und die Zeit zur Prüfung des Ergebnisses.
Dabei sollte die Wiederherstellung nicht erst nach einem Ausfall entworfen werden. Zu einer belastbaren Entscheidung gehört bereits vorab die Frage, welche Komponenten ersetzt werden können und welche Nachweise danach erneut erforderlich sind. Sonst könnte ein Schutzmechanismus unbeabsichtigt den verlässlichen Weiterbetrieb erschweren.
Der Beitrag des Papiers liegt in einem Rahmen für solche Fragen vor der Einführung. Zentralbanken haben gute Gründe, vertrauliche Zusammenarbeit technisch besser abzusichern. Eine glaubwürdige Umsetzung benennt jedoch ihre Grenzen. Benötigt werden klar definierte Anwendungsfälle, eindeutige Zuständigkeiten und erprobte Wiederherstellung. Sichere Hardware kann Zugriffe begrenzen; die Entscheidung, welchen Menschen, Systemen und Ergebnissen vertraut wird, bleibt bestehen.