













DeFi hat die Art und Weise verändert, wie Menschen online Geld verwenden. Es schaltet Mittelsmänner aus. Es bietet Rendite, Darlehen, Swaps und mehr. Die Chancen sind groß. Die Risiken sind real. Die DeFi-Sicherheit steht im Mittelpunkt dieser Geschichte. Es zeigt, wie Leser klein anfangen, Kontrollen folgen und riskante Klicks vermeiden können.
Dieser Leitfaden zeigt Ihnen, wie Sie DeFi mit Sorgfalt verwenden. Er enthält einfache, bewährte Schritte. Er erklärt die wichtigsten Bedrohungen und wie Sie diese abwenden können. Er behandelt auch die Regeln, die den Raum prägen. Das Ziel ist einfach: den Nutzern zu helfen, die Kontrolle über ihre Gelder zu behalten und nachts gut zu schlafen.
Was DeFi mächtig und riskant macht
Wie DeFi funktioniert In einfachen Worten
DeFi-Apps laufen auf Smart Contracts. Dies sind kleine Programme auf einer Blockchain. Sie halten und bewegen Vermögenswerte auf der Grundlage von Code-Regeln. Die Nutzer verbinden ihre Wallets, unterzeichnen eine Transaktion und der Vertrag erledigt den Rest. Es gibt kein Call Center. Es gibt keinen Bankschalter. Der Code ist der Richter.
Dieses Design sorgt für Schnelligkeit und offenen Zugang. Jeder, der ein Telefon und eine Brieftasche hat, kann mitmachen. Die Gebühren variieren je nach Netzwerk, aber der Prozess bleibt derselbe. Der Kompromiss ist klar. Code-Fehler und schlechte Kontrollen können bares Geld kosten.
Hauptrisiken für Benutzer
Angreifer haben es auf Schwachstellen abgesehen. Zu den üblichen Bedrohungen gehören Vertragsfehler, Schlüsseldiebstahl, Phishing und gefälschte Frontends. Es gibt auch zentralisierte Schwachstellen. Brücken, Orakel und Verwaltungsschlüssel können versagen. Schlechte Treasury-Richtlinien können ein Projekt innerhalb eines Tages zum Scheitern bringen.
Das Marktrisiko erhöht den Druck. Token können schnell fallen. Die Liquidität kann versiegen. Eine hohe Rendite geht oft mit einem hohen Risiko einher. Gute DeFi-Sicherheit beginnt mit einem nüchternen Blick auf all diese Risiken.
Bewährte DeFi-Sicherheitspraktiken für Benutzer
Geldbeutel-Hygiene
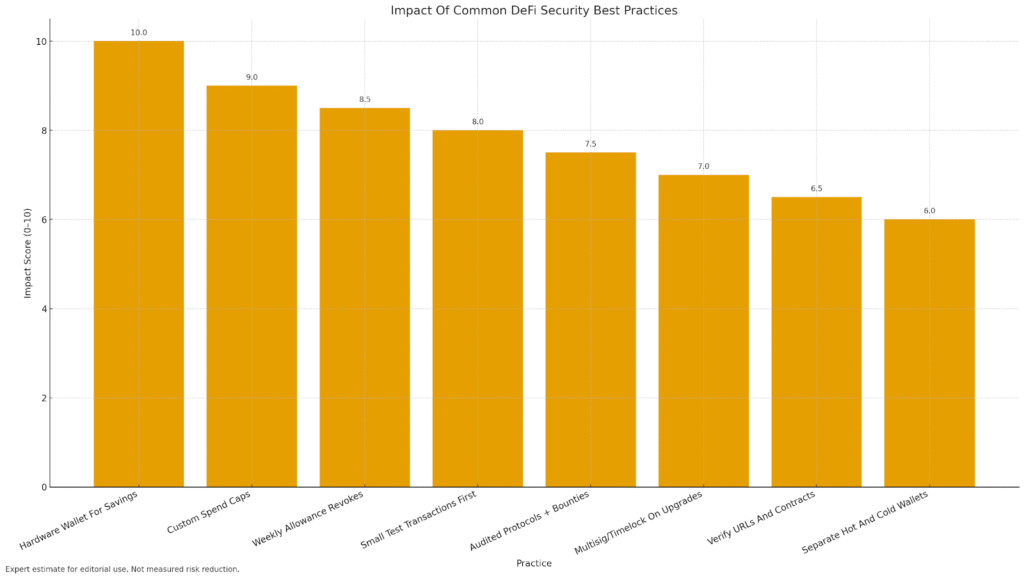
Verwenden Sie eine Hardware-Geldbörse für große Guthaben. Führen Sie eine separate „heiße“ Brieftasche für den täglichen Gebrauch. Legen Sie Ausgabenobergrenzen fest. Überprüfen Sie Token-Zugaben und widerrufen Sie alte. Speichern Sie Seed-Phrasen offline an zwei sicheren Orten. Geben Sie niemals eine Seed-Phrase auf einer Website ein. Verwenden Sie wenn möglich eine Passphrase.
Aktivieren Sie integrierte Warnungen. Viele moderne Geldbörsen kennzeichnen riskante Verträge. Überprüfen Sie den Absender, die URL und die angeforderten Berechtigungen, bevor Sie signieren. Wenn etwas dringend aussieht, gehen Sie langsamer vor.
Smart Contract Sicherheitsprüfungen
Lesen Sie die Dokumentationen der App. Suchen Sie nach Audit-Links und öffentlichen Repositories. Prüfen Sie, ob die Audits aktuell sind und von bekannten Unternehmen stammen. Ein einziges Audit beweist zwar nicht die Sicherheit, aber es ist hilfreich. Finden Sie ein Bug Bounty-Programm und prüfen Sie, ob es gut bezahlt wird. Öffentliche Kopfgelder ziehen White Hats an und schrecken faule Angreifer ab.
Verwenden Sie zunächst den Testmodus für einen kleinen Betrag. Probieren Sie Einzahlungen, Abhebungen und Forderungsbewegungen aus. Bestätigen Sie, dass Sie den Modus verlassen können. Achten Sie auf Eingabeaufforderungen und Genehmigungsanfragen. Wenn ein Vertrag „unendliche“ Ausgaben vorsieht, legen Sie eine individuelle Obergrenze fest.
Protokoll Due Diligence
Überprüfen Sie die Erfolgsbilanz des Teams. Geben sie Multisig-Unterzeichner an? Veröffentlichen sie eine Sicherheitspolitik? Ist die Finanzverwaltung transparent? Achten Sie auf Zeitsperren und On-Chain-Governance. Bewährte DeFi-Sicherheitspraktiken zeigen sich im Design, nicht nur in Worten.
Überprüfen Sie die Community-Kanäle. Inkonsistente Antworten oder gelöschte Beiträge sind ein Warnsignal. Prüfen Sie, wie das Protokoll frühere Probleme behandelt hat. Schnelle, eindeutige Post-Mortems sind ein gutes Zeichen.
Sicherheit und gesetzlicher Kontext mit Statistiken aus der realen Welt
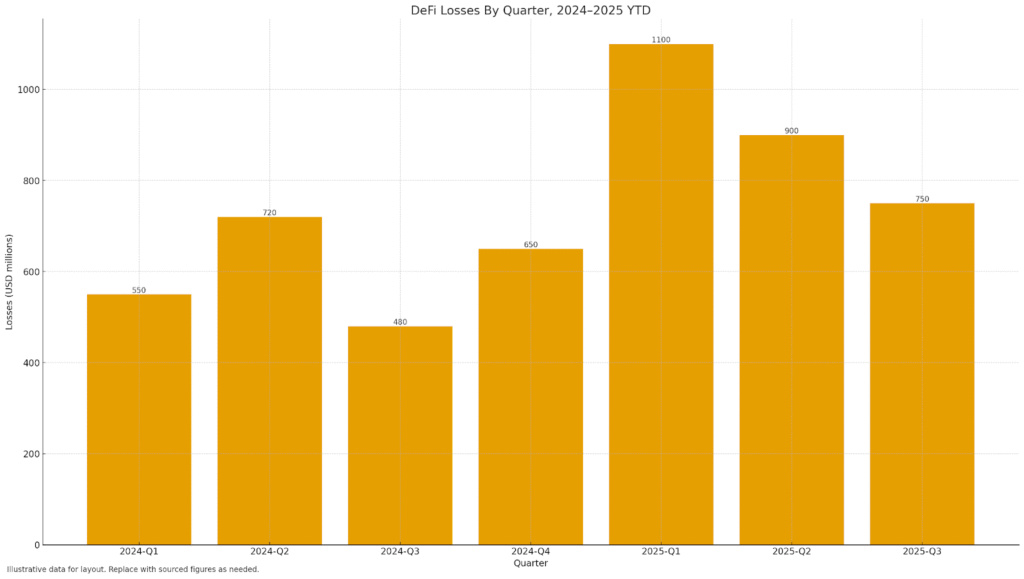
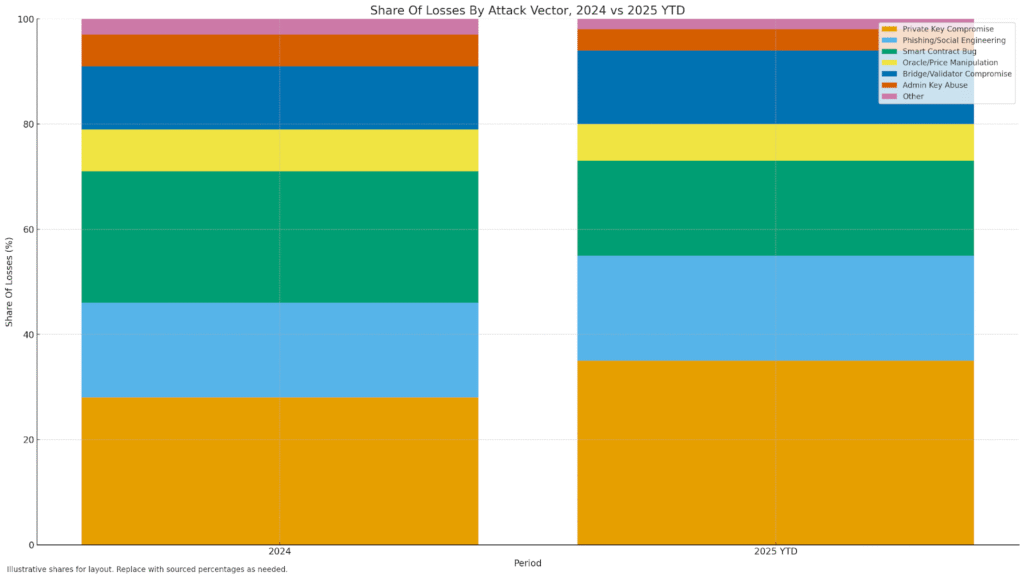
DeFi lebt in einer fluiden Risikolandschaft. Daten helfen Anwendern, eine Basislinie zu setzen. Chainalysis berichtet, dass die gestohlenen Gelder im Jahr 2024 etwa 2,2 Milliarden Dollar betragen, mehr als im Jahr 2023, wobei viele Verluste mit kompromittierten Schlüsseln und zentralisierten Zielen zusammenhängen.
In der ersten Hälfte des Jahres 2025 stiegen die Verluste erneut an. Chainalysis schätzt, dass bis Mitte Juli über 2,17 Milliarden Dollar gestohlen wurden, wobei der größte Vorfall bei Bybit etwa 1,5 Milliarden Dollar betrug. Das CertiK-Update von Mitte 2025 beziffert die Gesamtverluste auf fast 2,5 Milliarden Dollar bei 344 Vorfällen, wobei die Kompromittierung von Geldbörsen der wichtigste Faktor ist.
In der „Hack3d“-Auswertung von CertiK für das Jahr 2024 wurde der Verlust von mehr als 2,3 Milliarden Dollar bei 760 Vorfällen auf der Sicherheitskette gezählt, wobei Phishing und die Kompromittierung privater Schlüssel als Hauptfaktoren hervorgehoben wurden. Die Regulierungsbehörden blieben aktiv. Im Jahr 2024 zählte die SEC 33 Vollstreckungsmaßnahmen im Kryptobereich, wobei Betrug und nicht registrierte Angebote am häufigsten vorkamen.
Im Jahr 2025 gingen die Signale der US-Politik in Richtung eines besser definierten Rahmens, einschließlich einer Task Force, die sich auf klarere Regeln konzentriert. Auch die Vorschläge für die Stablecoin-Politik wurden weiterentwickelt, mit Entwürfen für Regeln zu Reserven, Rücknahmen, Governance und Abwicklungsplänen.
Bemerkenswerte Bedrohungsakteure und -muster
Mit dem Staat verbundene Gruppen bleiben ein großes Risiko. Berichte brachten Nordkorea mit dem Rekorddiebstahl von Bybit Anfang 2025 in Verbindung. Analysten haben ähnliche Aktivitäten auch schon in früheren Jahren beobachtet. Angriffe erfolgen weiterhin über alle Ketten hinweg. Jüngste Vorfälle in neueren Ökosystemen zeigen, dass Geschwindigkeit allein nicht gleichbedeutend mit Sicherheit ist. Ein Exploit vom September 2025 für ein Sui-basiertes Protokoll unterstreicht die anhaltende Bedrohung.
Durchsetzung und politische Trends
Die Regulierungsbehörden konzentrieren sich auf Offenlegung, Verwahrung und Marktintegrität. Sie gehen gegen irreführende Behauptungen und mangelhafte Kontrollen vor. Sie erwarten strenge interne Kontrollen für jeden Dienst, der mit US-Nutzern zu tun hat. Der Vorstoß für klare Stablecoin-Regeln zeigt, dass man sich für sicherere Schienen einsetzt.
Für die Benutzer ist dieser Kontext wichtig. Die Sicherheit von DeFi hängt von Code und Compliance ab. Projekte, die robuste Standards befolgen, neigen dazu, Audits zu veröffentlichen, Bug Bounties zu vergeben und bei Bedarf KYC/AML zu befolgen. Sie dokumentieren Kontrollen und reagieren schnell auf Vorfälle.
Häufige Angriffsarten und Abwehrmaßnahmen für Benutzer
| Angriffsart | Was passiert | Benutzer-Verteidigung | Risiko-Level |
| Diebstahl privater Schlüssel | Malware oder Phishing stiehlt Schlüssel | Hardware-Geldbörse, Offline-Saatgutspeicher, Anti-Phishing-Prüfungen | Sehr hoch |
| Phishing-Seiten | Gefälschte Websites erfassen Genehmigungen oder Saatgut | Setzen Sie ein Lesezeichen für offizielle URLs, verwenden Sie Warnungen für Brieftaschenseiten, überprüfen Sie SSL und die Domain | Hoch |
| Genehmigung Abflüsse | „Unendliche“ Genehmigungen lassen schlechte Verträge Token ausgeben | Obergrenzen für benutzerdefinierte Ausgaben festlegen, alte Berechtigungen aufheben | Hoch |
| Fehler in intelligenten Verträgen | Logikfehler lässt Pools abfließen oder sperrt Fonds | Bevorzugen Sie geprüfte Protokolle, testen Sie mit kleinen Mengen, achten Sie auf die Sicherheit von Upgrades | Hoch |
| Oracle/Preis-Feed-Probleme | Schlechte Daten lösen unfaire Liquidationen oder Swaps aus | Bevorzugen Sie robuste Orakel mit Multi-Source-Feeds | Medium |
| Bridge Exploits | Kettenübergreifender Brückencode oder Schlüssel werden missbraucht | Begrenzen Sie das Brückenrisiko, teilen Sie Transfers auf, bevorzugen Sie kampferprobte Brücken | Hoch |
| Front-End-Hijacks | DNS- oder Hosting-Änderungen deuten auf schlechte Verträge hin | Überprüfen Sie die Vertragsadressen in der Brieftasche, bevor Sie unterschreiben | Medium |
| Admin-Schlüssel-Missbrauch | Zentrale Teamprivilegien zum Verschieben von Geldern | Achten Sie auf Multisig, Time-Locks und On-Chain-Governance | Mittel-Hoch |
Jüngste Daten zeigen, dass die Kompromittierung privater Schlüssel und Phishing in den Jahren 2024-2025 die größten Verluste verursachen werden. Quellen: Chainalysis, CertiK.
Schritt-für-Schritt-Checkliste vor der Verwendung einer DeFi-App
- Identifizieren Sie die offizielle Website
Holen Sie sich den Link aus dem verifizierten sozialen Profil oder Repo des Projekts. Setzen Sie ein Lesezeichen. - Verbinden Sie eine frische heiße Brieftasche
Bewahren Sie nur das Nötigste auf. Verwenden Sie eine Hardware-Geldbörse für die Aufbewahrung im Tresor. - Überprüfen Sie den Vertrag
Bestätigen Sie die Vertragsadresse in den Unterlagen oder im Repo. Überprüfen Sie die Adresse in der Brieftasche, bevor Sie unterschreiben. - Überprüfen Sie Audits und Kopfgelder
Prüfen Sie Termine und Firmen. Prüfen Sie, ob die Prämie kritische Probleme abdeckt. - Beginnen Sie mit einem kleinen Test
Zahlen Sie einen kleinen Betrag ein. Versuchen Sie den vollen Fluss. Bestätigen Sie, dass der Ausstiegsweg funktioniert. - Benutzerdefinierte Ausgabehöchstgrenzen festlegen
Vermeiden Sie unbegrenzte Genehmigungen. Widerrufen Sie alte Genehmigungen mit einem Tool. - Prüfen Sie Liquidität und TVL-Trends
Dünne Liquidität erhöht das Slippage- und Ausstiegsrisiko. Plötzliche TVL-Spitzen können auf Hype oder Bots hinweisen. - Lesen Sie The Tokenomics
Achten Sie auf Sperrungen, Cliffs und Teamzuweisungen. Achten Sie auf versteckte Minzfunktionen. - Bestätigen Sie Governance und Kontrollen
Bevorzugen Sie Multisig mit öffentlichen Unterzeichnern. Achten Sie auf Zeitsperren für Upgrades. - Planen Sie das Scheitern
Entscheiden Sie im Voraus, wann Sie Geld abheben möchten. Stellen Sie Alarme für Preis-, TVL- und On-Chain-Ereignisse ein.
Rote Flaggen und wie Sie darauf reagieren
Dringende Versprechen
„Handeln Sie jetzt oder verpassen Sie etwas“ ist eine Falle. Halten Sie inne und überprüfen Sie. Echte Projekte lassen Zeit zum Lesen.
Anonyme Kontrolle über Schlüssel
Wenn eine unbekannte Person Gelder verschieben kann, ist das Risiko hoch. Reduzieren Sie das Risiko oder vermeiden Sie es.
Vage Dokumente und keine Post-Mortems
Wenn ein Projekt Details verbirgt, sollte das Vertrauen sinken. Suchen Sie klare Audits und Berichte über Vorfälle.
Komplexe, undurchsichtige Belohnungen
Wenn Renditen schwer zu erklären sind, steigt das Risiko tendenziell. Stellen Sie einfache Fragen. Wenn die Antworten verwirren, treten Sie zurück.
Vertragskonflikt
Wenn das Frontend auf einen Vertrag verweist, der nicht mit den Dokumenten übereinstimmt, stoppen Sie. Überprüfen Sie Adressen aus mehreren Quellen.
Wenn eine rote Flagge auftaucht, unterschreiben Sie nicht und zahlen Sie nicht ein. Melden Sie das Problem in den öffentlichen Kanälen. Verschieben Sie Gelder in eine sichere Brieftasche, wenn Sie bereits verbunden sind.
Eine sicherere Routine aufbauen
Verwenden Sie einen mehrschichtigen Aufbau. Eine kalte Brieftasche enthält Ersparnisse. Eine heiße Brieftasche erledigt kleine Aufgaben. Eine Wegwerf-Geldbörse testet neue Anwendungen. Wechseln Sie die Adressen für den Datenschutz. Führen Sie eine wöchentliche Sicherheitsroutine durch. Widerrufen Sie alte Berechtigungen. Aktualisieren Sie die Wallet-Firmware. Überprüfen Sie aktive Positionen und Warnungen. Protokollieren Sie Schlüsseländerungen in einem einfachen Notizbuch. Bleiben Sie informiert. Verfolgen Sie vertrauenswürdige Sicherheits-Feeds und Incident-Tracker. Speichern Sie eine Liste von geprüften Prüfern und Bounty-Programmen. Lernen Sie aus vergangenen Exploits.
Tools und Ressourcen zur Stärkung der DeFi-Sicherheit
- Hardware-Geldbörsen: Ledger, Trezor, Keystone.
- Allowance Managers: Etherscan Token Genehmigungen, Revoke.cash.
- Audit-Portale: Audit-Protokollseiten und unabhängige Firmenseiten.
- Bug Bounty-Plattformen: Immunefi und projektgehostete Programme.
- On-Chain-Scanner: Etherscan, Block-Erforscher für jede Kette.
- Front-End-Integritäts-Tools: Wallet-Warnungen, DNS über HTTPS, Überprüfung der Reputation von Websites.
- Bildung: Sicherheitsblogs und Berichte über Vorfälle von Chainalysis und CertiK.
Sicherheit und Regulierung: Was das für die Benutzer bedeutet
Jahre mit hohen Verlusten zeigen, dass das Risiko in einem Bullenmarkt nicht verschwindet. Angreifer verfolgen Liquidität und Hype. Benutzer, die die bewährten DeFi-Sicherheitspraktiken befolgen, verringern das Risiko. Sie wählen geprüften Code. Sie beschränken Genehmigungen. Sie halten die Schlüssel offline. Sie testen, bevor sie skalieren.
Die Politik wird sich weiterentwickeln. Ein klarerer US-Rahmen und stabile Münzstandards können helfen. Bessere Regeln können zu stärkeren Kontrollen und klaren Offenlegungen führen. Dieser Trend begünstigt reife Teams und sicherere Schienen. Die Nutzer profitieren davon, wenn Code und Compliance zusammenkommen.
Häufig gestellte Fragen für DeFi Security
Was ist der erste Schritt zur Verbesserung der DeFi-Sicherheit?
Verwenden Sie eine Hardware-Geldbörse für Ersparnisse und eine kleine Hot Wallet für den täglichen Gebrauch. Bewahren Sie Seed-Phrasen offline auf. Widerrufen Sie alte Genehmigungen jede Woche.
Wie kann ein Benutzer prüfen, ob ein Protokoll sicher ist?
Achten Sie auf kürzlich durchgeführte Audits, ein öffentliches Kopfgeld und On-Chain-Kontrollen wie Multisig und Time-Locks. Testen Sie mit einer kleinen Menge, bevor Sie skalieren.
Sind hohe Renditen immer eine rote Flagge?
Nicht immer, aber eine hohe Rendite bedeutet oft ein hohes Risiko. Prüfen Sie Tokenomics, Liquiditätstiefe und Ausstiegsmöglichkeiten. Wenn die Berechnungen unklar sind, lassen Sie es sein.
Was passiert, wenn eine Brieftasche eine schlechte Genehmigung unterschreibt?
Verwenden Sie einen Taschengeldmanager, um es zu widerrufen. Verschieben Sie das Guthaben bei Bedarf in eine neue Brieftasche. Überprüfen Sie Geräte auf Malware.
Wie wirken sich die Vorschriften auf DeFi-Benutzer aus?
Klare Regeln können Betrug reduzieren und die Offenlegung verbessern. Erwarten Sie stärkere Identitätsprüfungen für einige Dienste und bessere Leitplanken für Stablecoins.
Schlussfolgerung
DeFi öffnet Türen. Es öffnet auch Wege für Angriffe. Gute Gewohnheiten schließen viele dieser Wege. Gute DeFi-Sicherheit beginnt mit der Hygiene der Brieftasche, sorgfältigen Genehmigungen und langsamen Tests. Sie setzt sich fort mit Audits, Kopfgeldern und klaren Richtlinien. Sie endet mit ständigen Überprüfungen und schnellen Ausstiegen, wenn das Risiko steigt.
Befolgen Sie die Schritte in diesem Leitfaden. Wenden Sie die bewährten DeFi-Sicherheitspraktiken auf jede App an. Behandeln Sie Erträge als Belohnung für echte Arbeit: Forschung, Kontrollen und Disziplin.
Glossar
Erlaubnis: Erlaubnis für einen Vertrag, Token aus einer Brieftasche auszugeben.
Brücke: Ein Tool, das Vermögenswerte über Blockchains hinweg bewegt.
Bug Bounty: Ein Belohnungsprogramm für das Melden von Sicherheitslücken.
Kalte Brieftasche: Eine Brieftasche, die Schlüssel offline speichert.
Gas: Die Gebühr für die Durchführung einer Transaktion auf einer Blockchain.
Multisig: Eine Brieftasche, die mehrere Genehmigungen benötigt, um Geld zu bewegen.
Oracle: Ein Dienst, der Smart Contracts mit externen Daten, wie Preisen, füttert.
Phishing: Ein Trick, um mit gefälschten Nachrichten oder Websites Schlüssel oder Genehmigungen zu stehlen.
Smart Contract: Code auf einer Blockchain, der vereinbarte Regeln ausführt.
TVL (Total Value Locked): Der Betrag der Vermögenswerte, die in einem DeFi-Protokoll gehalten werden.
Zusammenfassung
Dieser Leitfaden zeigt dem Leser, wie er DeFi mit Vorsicht verwenden kann. Er erklärt, warum DeFi Zugang und Geschwindigkeit bietet, aber auch echte Risiken birgt. Er enthält eine einfache Checkliste für die Sicherheit von DeFi: Hardware-Wallets für Einsparungen, kleine Hot Wallets für den täglichen Gebrauch, sorgfältige Genehmigungen und Tests mit kleinen Beträgen. Es wird dringend empfohlen, Audits, Kopfgelder, Governance und Liquidität zu prüfen, bevor Sie Geld einzahlen. Eine Tabelle zeigt häufige Angriffsarten und klare Verteidigungsmaßnahmen. Die jüngsten Statistiken zeigen, dass die Verluste nach wie vor hoch sind, wobei Schlüsseldiebstahl und Phishing die wichtigsten Faktoren sind. Der Artikel verweist auf die aktive Durchsetzung und die Forderung nach klareren Regeln, einschließlich Stablecoin-Rahmenwerken. Die Schlussfolgerung ist direkt: Wenden Sie die bewährten DeFi-Sicherheitspraktiken auf jede App an, bewahren Sie die Schlüssel sicher auf und skalieren Sie nur nach Tests.